 |
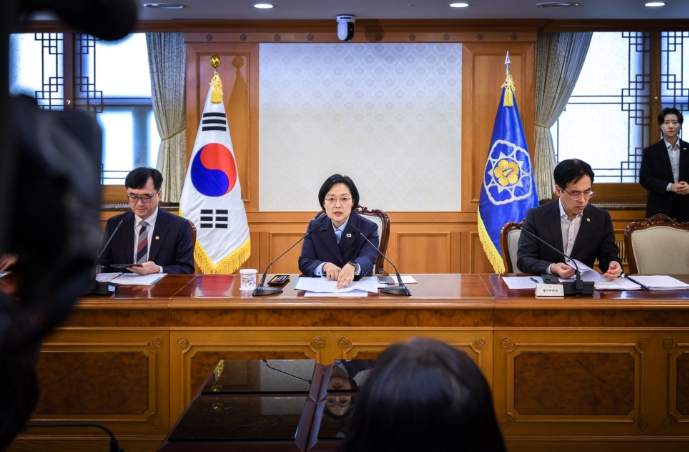
| ▲ 한성숙 국무총리, 금융·공공기관 개인정보 유출관련 회의 주재 (10.6, 정부서울청사)(국무조정실) |
[뉴스힘=박노신 기자] 한성숙 국무총리는 10월 6일 ‘금융.공공기관 개인정보 유출 대응 관계장관회의’를 소집.주재하고,최근 잇따라 발생한 금융기관의 고객정보유출과 공공기관의 직원 정보 노출 사고에 대한 각 정부기관의 대응상황을 점검하고 향후 대책을 논의했다.
한 총리는 AI가 해킹 등에 광범위하게 활용되는 상황에서 정부의 대응방식을 전면 개편해야 한다고 강조하면서 다음 사항을 지시했다.
우선 금융위에 금번 정보유출 관련 범위와 원인을 철저 분석하여 대책을 마련할 것과 고객보호, 피해보상 등의 철저한 이행 감독과 전 금융권으로 보안점검을 신속히 확대 실시토록 지시했다.
또한 추가 정보유출 방지를 위해 산업계 및 공공기관이 자체 예방활동을 강화하고 긴급 점검할 것을 지시했다.
정보 유출 사고가 보안이 취약한 부분에서 발생하는 만큼 현재 정부.공공기관이 보유하고 있으나 미운영 또는 방치 중인 웹사이트부터 폐쇄 등 정리하고, 금융.의료.교육 등 분야별로 나누어져 있는 현재의 정보보안 거버넌스체계의 대응 역량을 점검하고 AI 활성화, 클라우드 사용 보편화 등 환경변화에 맞게 개편방안을 검토할 것을 지시하는 한편, 개보위에서 추진 중인 개인정보보호 인증체계 적정성도 검토할 것을 지시했다.
경찰청에 관계기관과 협조하고 모든 역량을 집중해 해킹 세력을 신속하게 수사할 것을 지시했다.
현재 진행 중인 정보 유출 관련 SNS 등을 통한 가짜정보 확산으로 국민들께서 불안해하지 않도록 침해 조사 결과를 국민들께 신속하고 선제적으로 알릴 것을 당부했다.
[저작권자ⓒ 뉴스힘. 무단전재-재배포 금지]